이번에 티빙 털린 게 깃허브에 aws 엑세스 키를 올린 것과 관계가 있을 것 같다는데요.
티빙은 침해 사고 인지 후 해커가 사용한 계정 및 인증정보 차단, 아마존웹서비스(AWS) 액세스 키 폐기와 함께 깃허브(GitHub) 자격증명 교체 등의 조치를 했다고 한국인터넷진흥원(KISA)에 신고했다.
이는 티빙 깃허브 접속 계정 정보가 해커에게 탈취 당했거나 무단 노출됐을 가능성을 시사하는 대목이다.
깃허브는 DB 서버처럼 데이터를 저장하는 공간이 아니라, 개발자들이 소스코드를 기록하고 협업하는 플랫폼이다. 티빙 플랫폼의 설계 도면과 향후 청사진 등이 모여있는 공간이다. 시스템 구성과 운영에 필요한 핵심 로직, 각종 내부 제어 권한, 개발 편의를 위해 소스코드에 하드코딩된 시스템 접근 자격증명(시크릿 키) 등이 보관돼 있을 확률이 높다는 우려가 업계에서 제기된다.
이러한 플랫폼 핵심 정보가 노출됐다면…
원문 보기 →출처
오늘의 인기 (TOP 50)
- 1
 2
정준하도 몰랐던 정준하 결혼의 비밀
1정준하도 몰랐던 정준하 결혼의 비밀2 - 2
 2
경찰 적대시하는 가리봉동 근황
2경찰 적대시하는 가리봉동 근황2 - 3
 2
의외로 성별따라 다르다는 마케팅 방법
3의외로 성별따라 다르다는 마케팅 방법2 - 4
 2
라스 박미선이 암에 걸렸다는 이야기에 이봉원이 보낸 답장
4라스 박미선이 암에 걸렸다는 이야기에 이봉원이 보낸 답장2 - 5
 2
장례식장에서 싸움난 이유
5장례식장에서 싸움난 이유2 - 6
 2
일본 극우들이 말하는 일본이 망해가는 이유
6일본 극우들이 말하는 일본이 망해가는 이유2 - 7
 2
요새 회사 자기소개서 문항
7요새 회사 자기소개서 문항2 - 8
 3
아겜 축구 금메달 한국 국기 게양 참사에 일본 반응
8아겜 축구 금메달 한국 국기 게양 참사에 일본 반응3 - 92
아이돌 금기사항 4개를 전부 한 아이돌
9아이돌 금기사항 4개를 전부 한 아이돌2 - 102
방송사 메인 뉴스 TOP 4 - 2026년 10월 3일(261003)
10방송사 메인 뉴스 TOP 4 - 2026년 10월 3일(261003)2 - 11
 2
??? : 아니 호프를 티비에서 벌써 틀어준다고??
11??? : 아니 호프를 티비에서 벌써 틀어준다고??2 - 12
 2
리뷰 1점대 고시원 살아보기 시도하는 여자 유튜버.
12리뷰 1점대 고시원 살아보기 시도하는 여자 유튜버.2 - 13
 2
40만명을 생매장한 "장평대전"
1340만명을 생매장한 "장평대전"2 - 142
결승전 후 일본의 졸렬함 2
14결승전 후 일본의 졸렬함 22 - 15
 2
말포이)역시 이 작가님은 이거구나
15말포이)역시 이 작가님은 이거구나2 - 162
한국에서 초대박이 난 마운자로
16한국에서 초대박이 난 마운자로2 - 172
최신 우크라전을 전훈을 반영한 러시아군 훈련.jpg
17최신 우크라전을 전훈을 반영한 러시아군 훈련.jpg2 - 18
 2
11월부터 완전히 바뀐다는 일본 면세 규정
1811월부터 완전히 바뀐다는 일본 면세 규정2 - 19
 2
아시안게임 남자축구 금메달!
19아시안게임 남자축구 금메달!2 - 20
 2
오늘 로또 1등 예상 금액: 289억
20오늘 로또 1등 예상 금액: 289억2 - 212
박지만 입 열었다…“우리 아버지 그리 미운가”
21박지만 입 열었다…“우리 아버지 그리 미운가”2 - 22
 2
해리포터) 말포이(♀) 취향 대결하는 Manhwa
22해리포터) 말포이(♀) 취향 대결하는 Manhwa2 - 23
 2
온리팬스 모델이 자신의 고향에서 한 것
23온리팬스 모델이 자신의 고향에서 한 것2 - 24
 2
예고편 뜨고 예상한 장르와 다르다는 반응 나오는 영화 <폭설>
24예고편 뜨고 예상한 장르와 다르다는 반응 나오는 영화 <폭설>2 - 25
 2
800살이라고 화제였던 은행나무 거짓으로 밝혀짐
25800살이라고 화제였던 은행나무 거짓으로 밝혀짐2 - 26
 2
중국 웹소설이 한국에서 무조건 망하는 이유
26중국 웹소설이 한국에서 무조건 망하는 이유2 - 27
 2
트로트 가수 박지현 집안 머리숱 .jpg
27트로트 가수 박지현 집안 머리숱 .jpg2 - 28
 3
전기차가 대중화된 중국 연휴 고속도로 근황
28전기차가 대중화된 중국 연휴 고속도로 근황3 - 292
농민단체 대표, 장동혁 면전에 "농지 전수조사, 더 세게 해야"
29농민단체 대표, 장동혁 면전에 "농지 전수조사, 더 세게 해야"2 - 30
 2
나혼자산다에서 벽을 느낀 기안84
30나혼자산다에서 벽을 느낀 기안842 - 31
 3
한국의 80,90년대생들이 면역력이 강한 이유
31한국의 80,90년대생들이 면역력이 강한 이유3 - 323
요즘 ai회사 ceo들 발언 느낌
32요즘 ai회사 ceo들 발언 느낌3 - 33
 2
리센느에게 첫 정산 조언해주는 이서진, 김광규
33리센느에게 첫 정산 조언해주는 이서진, 김광규2 - 34
 2
수해복구현장에 온 천룡인.jpg
34수해복구현장에 온 천룡인.jpg2 - 352
강형욱 "왜 카페들어올때 주인들이 다들 개를 안고 들어오는거죠
35강형욱 "왜 카페들어올때 주인들이 다들 개를 안고 들어오는거죠2 - 36
 4
ㅈ됐다는 회계사 근황.jpg
36ㅈ됐다는 회계사 근황.jpg4 - 37
 2
옛날 애니에서 자주 나왔던 표정
37옛날 애니에서 자주 나왔던 표정2 - 382
싱글벙글 오늘 나온 NC겜 bm
38싱글벙글 오늘 나온 NC겜 bm2 - 39
 2
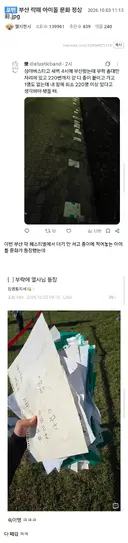
부산 락페 아이돌 문화 정상화.jpg
39부산 락페 아이돌 문화 정상화.jpg2 - 402
패션계는 여자 좀 그만 벗기랬더니..
40패션계는 여자 좀 그만 벗기랬더니..2 - 41
 2
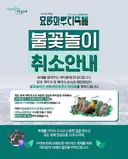
야생동물 보호 위해서 불꽃놀이 취소한 축제
41야생동물 보호 위해서 불꽃놀이 취소한 축제2 - 42
 2
배민 평화상 후보자
42배민 평화상 후보자2 - 43
 2
오늘자 파리패션위크 참석한 더보이즈 에릭...jpg
43오늘자 파리패션위크 참석한 더보이즈 에릭...jpg2 - 44
 2
기사 vs 농민 5명 밸런스가 맞는 이유
44기사 vs 농민 5명 밸런스가 맞는 이유2 - 45
 2
김민석 2028년 총선 주 싸움터는 한강 아닌 낙동강
45김민석 2028년 총선 주 싸움터는 한강 아닌 낙동강2 - 46
 2
美 내가 죽였다 자수한 남성
46美 내가 죽였다 자수한 남성2 - 47
 3
독립일기 그리던 웹툰 작가 근황.jpg
47독립일기 그리던 웹툰 작가 근황.jpg3 - 48
 2
무직전생 작중 왕족 특
48무직전생 작중 왕족 특2 - 492
셀린느 패션위크 참석한 수지
49셀린느 패션위크 참석한 수지2 - 50
 2
해리포터) 전 토에이 애니메이터의 TS말포이
50해리포터) 전 토에이 애니메이터의 TS말포이2